Инженерная разработка из ХМАО–Югры

Цифровая безопасность,
основанная на
аппаратной идентичности.

YUSOKA — Югорская система обеспечения криптографической аутентификации. Программно-аппаратная экосистема, объединяющая аппаратную идентичность, защищённые модули и централизованное управление.

FIDO2 / WebAuthnHardware IdentitySecure Applications
01 · О системе

Как устроена система YUSOKA

YUSOKA объединяет аппаратную аутентификацию, централизованное управление устройствами и доступом, а также защищённые прикладные модули. Эти компоненты работают как единая система и используют аппаратную идентичность устройства как основу для защищённых операций.

Иллюстрация аппаратной идентичности

Аппаратная идентичность

Аппаратный ключ YUSOKA предназначен для криптографической аутентификации пользователя и устройства. В целевой архитектуре секреты и критические операции изолируются внутри аппаратного контура с сохранением совместимости с FIDO2/WebAuthn.

Иллюстрация единого управления

Управление устройствами и доступом

Платформа объединяет регистрацию устройств и пользователей, управление политиками доступа, жизненным циклом ключей и событиями безопасности в едином управляющем контуре.

Иллюстрация защищённых модулей

Защищённые прикладные модули

YUTKONI и YUPKOSI развиваются как модули платформы YUSOKA. В целевой архитектуре они используют аппаратную идентичность ключей YUSOKA для выполнения защищённых операций и контроля доступа.

FIDO2

Набор стандартов для защищённой аутентификации с использованием криптографического аутентификатора. Секретный ключ остаётся внутри устройства и не передаётся серверу.

WebAuthn

Веб-стандарт, который позволяет сайту и браузеру работать с аппаратным или программным аутентификатором.

02 · Экосистема

Структура экосистемы YUSOKA

Схема показывает ключевые компоненты экосистемы YUSOKA и логику их взаимодействия на публичном уровне — без раскрытия деталей внутренней реализации механизмов безопасности.

YUSOKA
YUSOKA единая экосистема
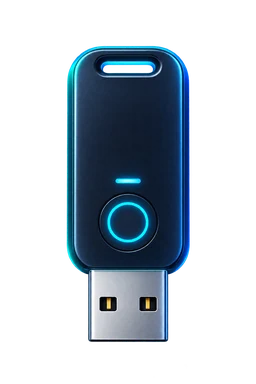
Миниатюрный аппаратный ключ YUSOKA
Hardware

YUSOKA Hardware

Аппаратная аутентификация и доверенная идентичность устройств.

Логотип YUTKONI
Модуль YUSOKA

YUTKONI

Защита носителей информации и контроль доступа к конфиденциальным данным.

Схема централизованного управления YUSOKA Platform
Control plane

YUSOKA Platform

Управление организациями, устройствами, политиками, разрешениями и аудитом.

Логотип YUPKOSI
Модуль YUSOKA

YUPKOSI

Защищённый криптографический обмен данными между пользователями и системами.

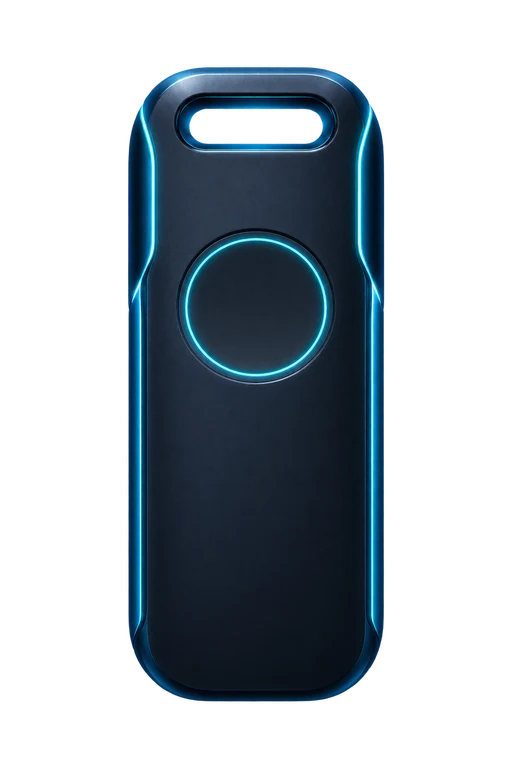
Концептуальная визуализация возможного внешнего исполнения аппаратного ключа YUSOKA
Концептуальная визуализация возможного внешнего исполнения устройства.
03 · Аппаратная платформа

От подтверждённого
прототипа — к собственной аппаратной платформе Rev.A.

YUSOKA Hardware развивается как собственная аппаратная основа системы. На экспериментальной платформе уже подтверждена работа FIDO2/WebAuthn-аутентификации и взаимодействие со штатными средствами Windows и браузера. Текущий этап — проектирование собственной аппаратной ревизии Rev.A с определёнными требованиями к безопасности, идентичности устройства и дальнейшему производству.

СтандартFIDO2 / WebAuthn
НаправлениеАппаратная идентичность устройства
СтатусRev.A — в разработке
Текущий исследовательский прототип используется для проверки архитектурных и программных решений и не является серийным устройством.
FIDO2

Набор стандартов для защищённой аутентификации с использованием криптографического аутентификатора. Секретный ключ остаётся внутри устройства и не передаётся серверу.

WebAuthn

Веб-стандарт, который позволяет сайту и браузеру работать с аппаратным или программным аутентификатором.

Rev.A

Первая аппаратная ревизия собственной платформы YUSOKA, находящаяся в разработке.

04 · Статус разработки

Подтверждённые результаты и текущий этап разработки.

Технологический статус проекта отражает подтверждённые результаты, текущую разработку и последующие направления развития.

Подтверждено

Ядро FIDO2

Подтверждена работа основных компонентов FIDO2, включая обмен с аутентификатором по CTAP2 и создание цифровой подписи ES256.

Подтверждено

Windows / WebAuthn

Создание и использование учётных данных подтверждены через штатный интерфейс WebAuthn в Windows и Microsoft Edge.

Подтверждено

Совместимость

Дополнительная проверка WebAuthn проведена с использованием независимого тестового сервиса Yubico.

В разработке

YUSOKA Rev.A

Ведётся проектирование собственной аппаратной платформы и её архитектуры защиты.

Следующий этап

Интеграция экосистемы

Следующий этап — объединение YUSOKA Hardware, Platform, YUTKONI и YUPKOSI в единую архитектуру взаимодействия.

FIDO2

Набор стандартов для защищённой аутентификации с использованием криптографического аутентификатора. Секретный ключ остаётся внутри устройства и не передаётся серверу.

CTAP2

Протокол, по которому внешний FIDO2-аутентификатор взаимодействует с компьютером или другим клиентским устройством.

ES256

Алгоритм, используемый для создания криптографической цифровой подписи, подтверждающей владение секретным ключом без его раскрытия.

WebAuthn

Веб-стандарт, который позволяет сайту и браузеру работать с аппаратным или программным аутентификатором.

Rev.A

Первая аппаратная ревизия собственной платформы YUSOKA, находящаяся в разработке.

05 · Принципы безопасности

Безопасность закладывается на уровне архитектуры.

Требования безопасности учитываются при проектировании аппаратной платформы, программных компонентов и механизмов их взаимодействия.

Иконка безопасности на этапе проектирования

Безопасность на этапе проектирования

Требования к безопасности формируются до окончательного выбора компонентов и способов реализации системы.

Иконка аппаратной идентичности

Аппаратная идентичность

Система должна отличать подлинное устройство YUSOKA от стороннего оборудования и использовать его аппаратную идентичность при защищённых операциях.

Иконка разделения доменов доверия

Разделение доменов доверия

Критические данные и операции различного назначения проектируются как отдельные области с независимыми границами доверия.

Иконка управляемого жизненного цикла

Управляемый жизненный цикл

Производство, ввод в эксплуатацию, обновление, отзыв и вывод устройства из эксплуатации рассматриваются как части единой модели безопасности.

Иконка безопасного отказа

Безопасный отказ

Если доверенное состояние системы или устройства не подтверждено, критическая операция не должна выполняться.

Иконка единой модели доверия

Единая модель доверия

Аппаратная платформа, управляющий контур и прикладные модули проектируются как совместимые части общей архитектуры доверия.
06 · Региональная идентичность

YUSOKA разрабатывается в Югре.

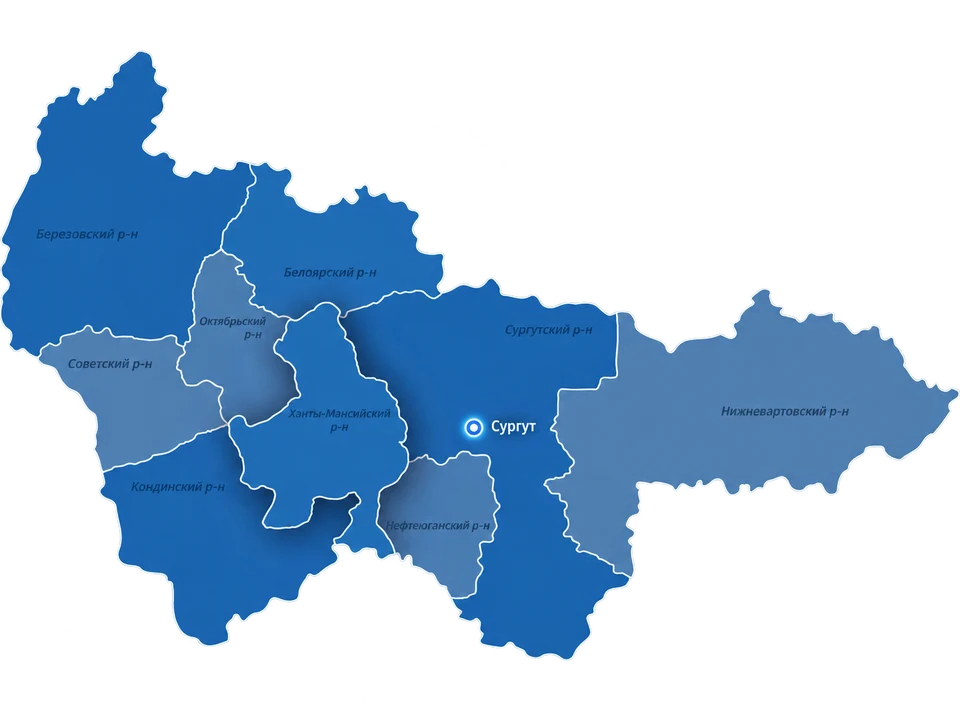
YUSOKA развивается в Сургуте, Ханты-Мансийском автономном округе — Югре. Связь с регионом отражена в происхождении проекта и в названиях ключевых компонентов экосистемы.

YUSOKA Югорская система обеспечения криптографической аутентификации YUTKONI Югорская технология криптографической охраны носителей информации YUPKOSI Югорская платформа криптографического обмена секретной информацией YUKRAPS Югорская команда разработки аппаратно-программных систем
07 · Разработчик

YUKRAPS / ЮКРАПС

Югорская команда разработки аппаратно-программных систем

Разработчик YUSOKA и связанных аппаратно-программных решений в области цифровой безопасности.

Created by Alex SmithOFF

Экосистема находится в активной инженерной разработке.

Следующий этап — собственная аппаратная платформа и последовательная интеграция компонентов в единый доверенный контур.

Вернуться к началу
YUSOKA SECURITY CONSOLE

Session Telemetry

Скрытая телеметрия защитного контура текущей сессии. Данные существуют только до перезагрузки страницы.

ЖИВАЯ ТЕЛЕМЕТРИЯ ЗАЩИТЫ · ДАННЫЕ ТОЛЬКО ДЛЯ ТЕКУЩЕЙ СЕССИИ

Поддержать YUSOKA

YUSOKA развивается как независимый аппаратно-программный проект. Поддержка помогает финансировать прототипирование, разработку аппаратной платформы, тестирование и дальнейшее развитие экосистемы.

Выберите удобный формат поддержки: подписка и цели доступны на Boosty, а разовый перевод — через СБП, T-Pay или банковскую карту.